Disusun dengan bantuan AI. Angka dan kutipan dari pihak lain ditautkan ke sumber yang dibuka saat menulis.
Perisai dan gembok di tengah titik-titik data, gambaran sederhana kewajiban menjaga data pelanggan yang mengalir di sistem bisnis. Ilustrasi: Nalurika
UU PDP adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Bagi bisnis yang menyimpan nama dan nomor WhatsApp pelanggan, mencatat riwayat chat di CRM, atau mengirim isi percakapan ke alat AI, undang-undang ini bukan urusan perusahaan besar saja. Begitu bisnis Anda menentukan untuk apa dan bagaimana data pelanggan dipakai, Anda berperan sebagai pengendali data pribadi dengan kewajiban yang jelas: punya dasar pemrosesan, melayani hak pelanggan, menjaga keamanan, dan memberi tahu dalam 3 x 24 jam bila terjadi kebocoran.
Pekan ini, isu privasi di layanan AI kembali ramai dibicarakan setelah sebuah laporan yang ramai dibahas di forum teknologi menyoroti berkas dan percakapan pengguna asisten AI yang diteruskan ke peninjau manusia. Isu seperti itu bukan alasan untuk berhenti memakai AI. Isu itu pengingat bahwa setiap kali data pelanggan masuk ke sebuah alat, bisnis Anda tetap memegang tanggung jawabnya.
Artikel ini merangkum kewajiban UU PDP yang paling sering bersentuhan dengan WhatsApp, CRM, chatbot, dan alat AI, lengkap dengan nomor pasalnya agar mudah dicek. Kami membaca teks undang-undang dari JDIH Kementerian Komunikasi dan Digital pada 14 November 2026. Artikel ini bukan nasihat hukum. Untuk keputusan yang berisiko, konsultasikan dengan konsultan hukum.
Apa itu UU PDP dan siapa yang terikat
Jawaban singkat: UU PDP mengatur pemrosesan data pribadi oleh siapa pun, termasuk bisnis kecil. Pihak yang menentukan tujuan pemrosesan disebut pengendali, pihak yang memproses atas perintahnya disebut prosesor.
UU PDP disahkan dan diundangkan di Jakarta pada 17 Oktober 2022, tercatat dalam Lembaran Negara Republik Indonesia Tahun 2022 Nomor 196. Undang-undang ini membagi data pribadi menjadi dua jenis (Pasal 4). Data bersifat umum mencakup nama lengkap, jenis kelamin, kewarganegaraan, agama, status perkawinan, dan data yang bila digabungkan bisa mengidentifikasi seseorang. Data bersifat spesifik mencakup data kesehatan, biometrik, genetika, catatan kejahatan, data anak, dan data keuangan pribadi.
Bagi bisnis yang berjualan lewat WhatsApp, artinya hampir semua yang lewat di chat termasuk data pribadi: nama, nomor HP, alamat kirim, foto bukti transfer, sampai keluhan yang menyebut kondisi kesehatan. Klinik, apotek, bimbingan belajar anak, dan jasa keuangan perlu ekstra hati-hati karena sering menyentuh data spesifik.
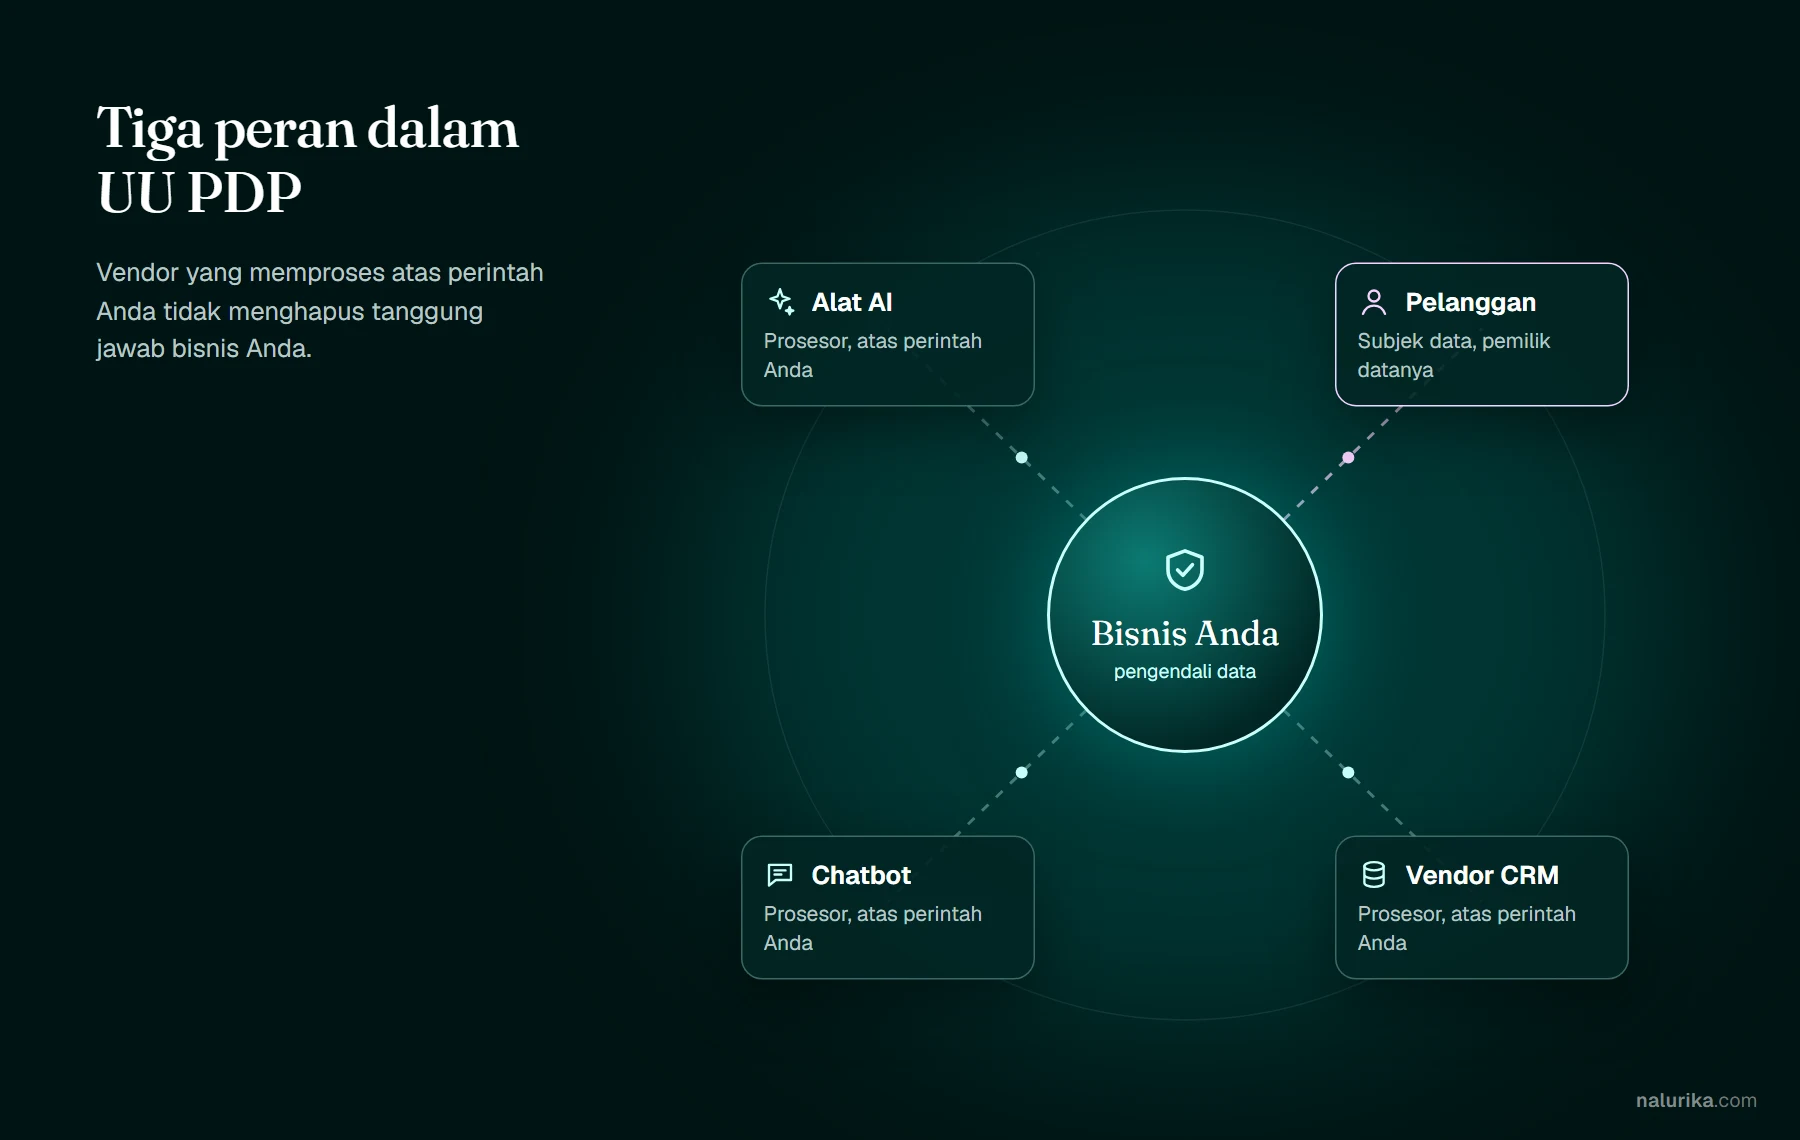
Tiga peran dalam UU PDP. Vendor yang memproses data atas perintah Anda tidak menghapus tanggung jawab bisnis Anda sebagai pengendali. Diagram: Nalurika
Pembagian peran ini penting. Pasal 51 menyebut prosesor wajib memproses berdasarkan perintah pengendali, pemrosesan itu tetap termasuk tanggung jawab pengendali, dan prosesor wajib mendapat persetujuan tertulis pengendali sebelum melibatkan prosesor lain. Jadi ketika Anda memakai CRM, platform chatbot, atau layanan AI, Anda tidak bisa sekadar berkata "datanya di vendor". Anda tetap harus tahu apa yang vendor lakukan dengan data itu.
Dasar pemrosesan: izin bukan satu-satunya jalan
Jawaban singkat: Pasal 20 mewajibkan setiap pengendali punya dasar pemrosesan. Ada enam dasar, dari persetujuan eksplisit sampai kepentingan yang sah, dan Anda harus bisa menunjukkan dasar mana yang dipakai.
Banyak pemilik usaha mengira UU PDP berarti "harus minta izin untuk semua hal". Kenyataannya, Pasal 20 ayat (2) menyebut enam dasar pemrosesan yang sah:
Persetujuan yang sah secara eksplisit dari subjek data untuk satu atau beberapa tujuan tertentu.
Pemenuhan kewajiban perjanjian, misalnya memakai alamat pelanggan untuk mengirim pesanan yang sudah dibayar.
Pemenuhan kewajiban hukum pengendali, misalnya menyimpan bukti transaksi untuk keperluan pajak.
Pelindungan kepentingan vital subjek data.
Pelaksanaan tugas dalam rangka kepentingan umum atau pelayanan publik berdasarkan peraturan.
Kepentingan yang sah lainnya dengan memperhatikan tujuan, kebutuhan, dan keseimbangan kepentingan bisnis dan hak subjek data.
Contoh sederhananya: membalas pertanyaan harga dan mengirim pesanan bisa bersandar pada perjanjian. Memasukkan nomor pelanggan ke daftar broadcast WhatsApp promosi, atau mengirim isi chat ke alat AI untuk analisis minat beli, adalah tujuan baru yang sebaiknya didukung persetujuan.
Kalau memakai persetujuan, Pasal 21 meminta pengendali menyampaikan informasi tentang legalitas pemrosesan, tujuan, jenis dan relevansi data, jangka waktu retensi, rincian informasi yang dikumpulkan, jangka waktu pemrosesan, dan hak subjek data. Pasal 22 menyebut persetujuan dilakukan secara tertulis atau terekam, boleh elektronik. Pasal 23 menegaskan klausul perjanjian yang meminta pemrosesan data tanpa persetujuan eksplisit yang sah dinyatakan batal demi hukum.
Hak pelanggan yang harus bisa Anda layani
Jawaban singkat: pelanggan berhak tahu, mengakses, memperbaiki, menghapus, menarik persetujuan, dan keberatan atas keputusan otomatis. Bisnis perlu prosedur untuk melayani permintaan itu tepat waktu.
Bab IV UU PDP mengatur hak subjek data. Beberapa yang paling relevan untuk bisnis yang memakai WhatsApp dan CRM:
Hak atas informasi tentang identitas pihak yang meminta data, dasar hukum, tujuan, dan akuntabilitasnya (Pasal 5).
Hak memperbarui dan memperbaiki data yang salah atau tidak akurat (Pasal 6).
Hak akses dan salinan data tentang dirinya (Pasal 7).
Hak mengakhiri pemrosesan, menghapus, atau memusnahkan datanya sesuai ketentuan (Pasal 8).
Hak menarik kembali persetujuan yang sudah diberikan (Pasal 9).
Hak keberatan atas keputusan yang hanya didasarkan pada pemrosesan otomatis, termasuk pemrofilan, yang menimbulkan akibat hukum atau berdampak signifikan (Pasal 10).
Hak terakhir ini langsung bersinggungan dengan AI. Kalau sistem Anda otomatis menolak pengajuan cicilan, menaikkan harga untuk segmen tertentu, atau memblokir pelanggan berdasarkan skor dari model AI tanpa ada manusia yang meninjau, pelanggan berhak keberatan. Prinsip yang kami pakai: keputusan yang berdampak besar pada pelanggan selalu punya titik tinjau manusia, seperti yang juga kami bahas di etika penggunaan AI di tempat kerja.
Tenggat 3 x 24 jam yang sering terlupa
Jawaban singkat: akses data, penghentian pemrosesan setelah persetujuan ditarik, dan pemberitahuan kebocoran semuanya punya batas paling lambat 3 x 24 jam.
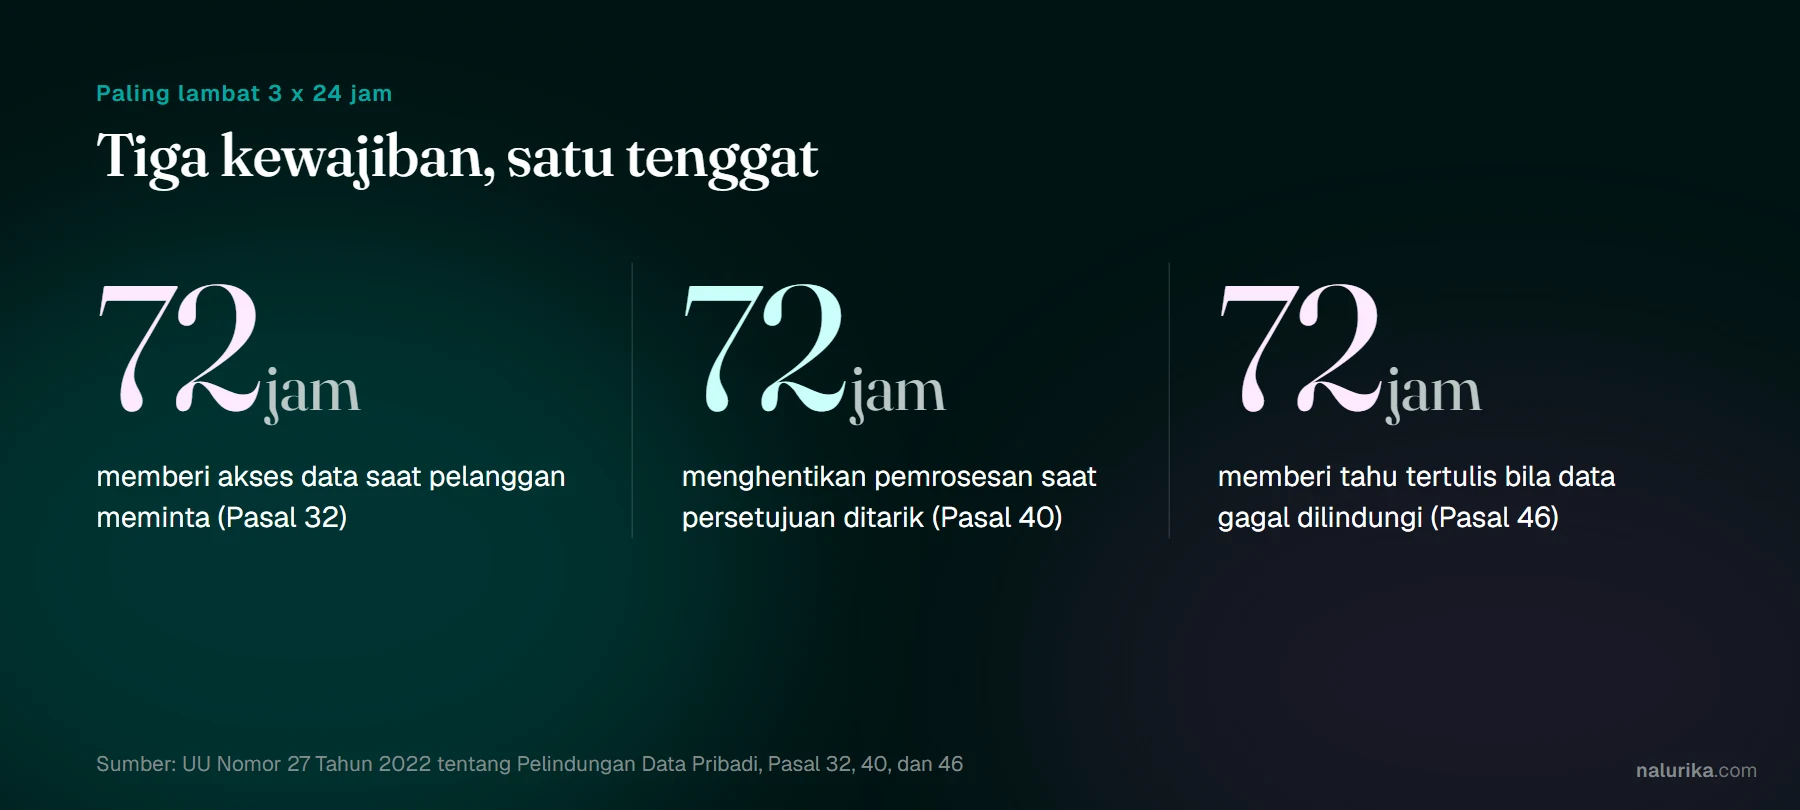
Bagian ini yang paling sering membuat tim kecil kewalahan, karena tenggatnya pendek dan biasanya tidak ada yang tahu siapa yang harus bergerak. Ada tiga kewajiban dengan batas waktu yang sama:
Kewajiban UU PDP dengan batas waktu paling lambat 3 x 24 jam
Pemicu
Kewajiban pengendali
Pasal
Contoh di bisnis WhatsApp
Pelanggan meminta akses
Memberi akses ke data yang diproses beserta rekam jejak pemrosesannya
Pasal 32
Pelanggan bertanya data apa saja yang disimpan toko tentang dirinya
Memberi tahu subjek data dan lembaga secara tertulis
Pasal 46
Spreadsheet berisi nomor dan alamat pelanggan tersebar di grup publik
Tiga kewajiban bertenggat sama, paling lambat 3 x 24 jam. Siapkan penanggung jawab dan templat jawabannya sebelum permintaan pertama datang. Diagram: Nalurika
Untuk kebocoran, Pasal 46 ayat (2) merinci isi pemberitahuan minimal: data pribadi yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihannya. Ayat (3) menambahkan bahwa dalam hal tertentu pengendali wajib memberi tahu masyarakat. Kalau prosedur ini baru disusun saat insiden terjadi, 72 jam akan terasa sangat singkat.
Penarikan persetujuan juga perlu dirancang ke dalam otomasi. Kalau Anda memakai auto reply WhatsApp Business atau sistem broadcast, pastikan ada cara cepat menandai kontak yang menolak promosi, dan tanda itu ikut terbaca di semua alat yang mengirim pesan.
Kewajiban pengendali saat memakai CRM, chatbot, dan AI
Jawaban singkat: catat seluruh pemrosesan, jaga keamanan data, nilai dampak untuk pemrosesan berisiko tinggi, dan akhiri atau musnahkan data saat tujuannya selesai.
Di luar tenggat di atas, UU PDP memuat kewajiban berkelanjutan yang cocok dijadikan standar kerja tim:
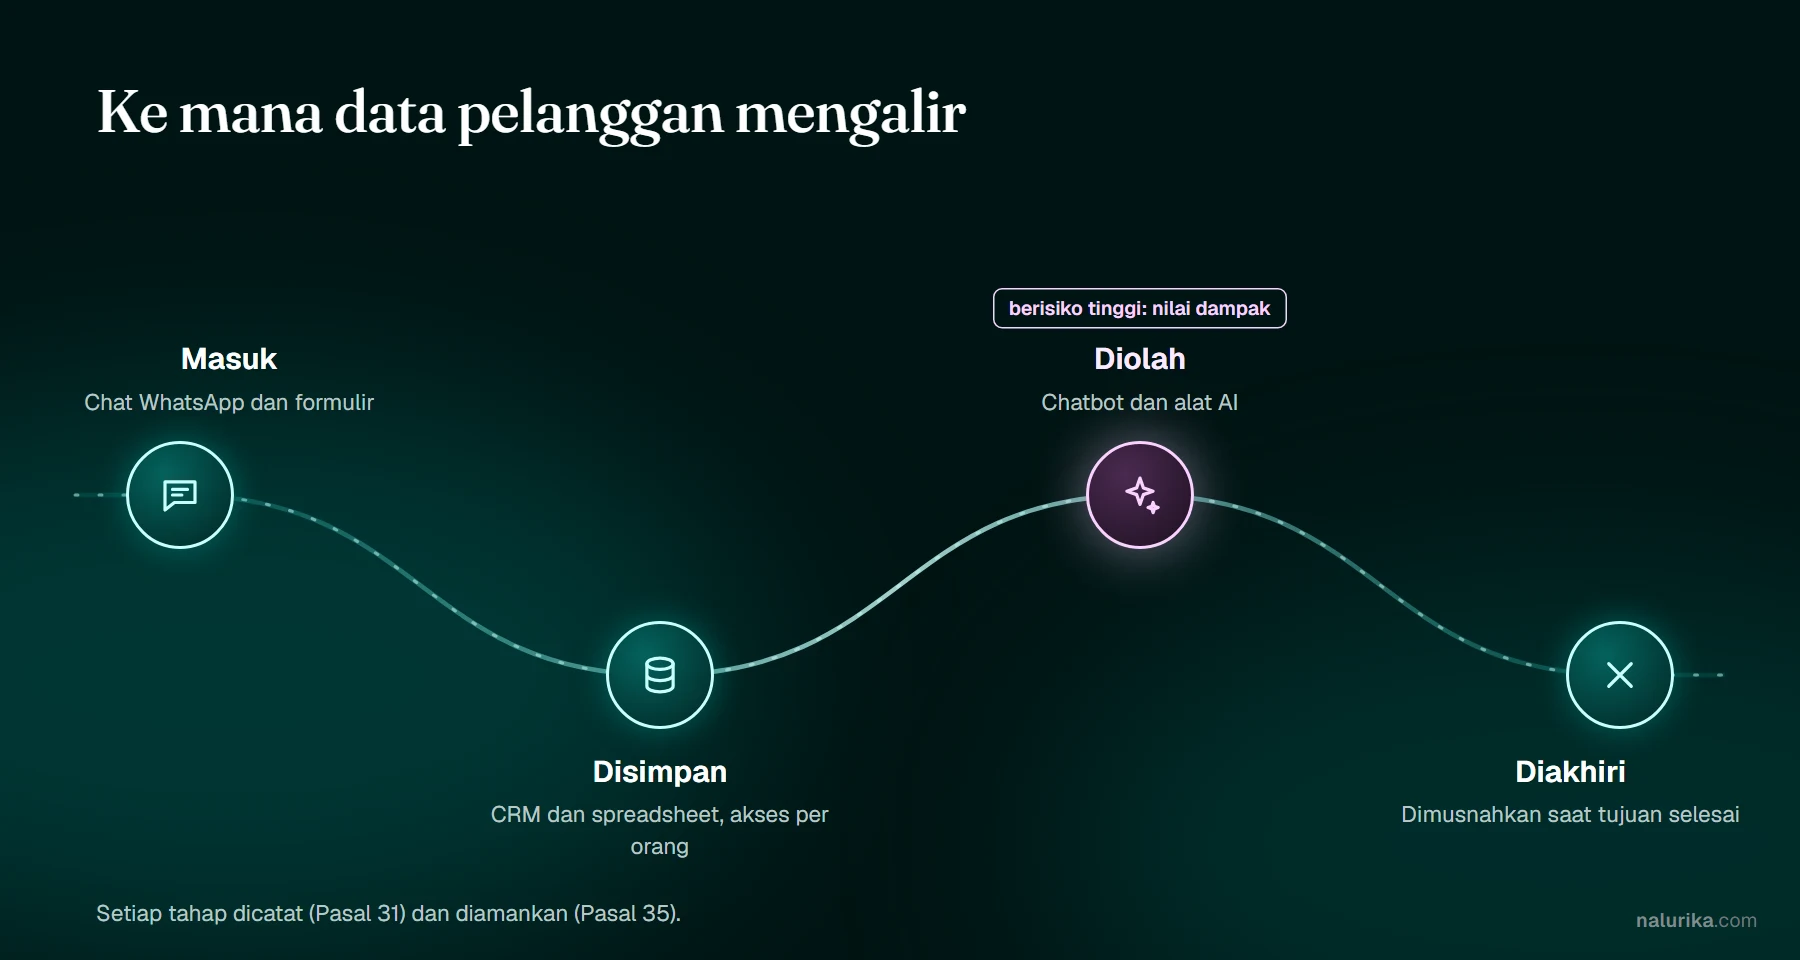
Perekaman pemrosesan. Pasal 31 mewajibkan pengendali merekam seluruh kegiatan pemrosesan data pribadi. Dalam praktik, ini bisa dimulai dari satu dokumen sederhana yang mendaftar setiap alat (WhatsApp, CRM, spreadsheet, chatbot, alat AI), data apa yang masuk, untuk tujuan apa, dan siapa yang punya akses. Template SOP tim bisa dipakai sebagai wadahnya.
Keamanan data. Pasal 35 meminta pengendali menyusun dan menerapkan langkah teknis operasional untuk melindungi data, serta menentukan tingkat keamanan sesuai sifat dan risiko data. Contohnya akun CRM per orang, bukan satu akun dipakai bersama, verifikasi dua langkah, dan hak akses sesuai peran.
Penilaian dampak. Pasal 34 mewajibkan penilaian dampak pelindungan data untuk pemrosesan berisiko tinggi, antara lain pengambilan keputusan otomatis yang berdampak signifikan, pemrosesan data spesifik, pemrosesan skala besar, pemantauan atau penskoran sistematis, penggabungan kelompok data, dan penggunaan teknologi baru. Proyek AI yang menggabungkan data chat, CRM, dan riwayat pembelian untuk menilai pelanggan sangat mungkin masuk kategori ini.
Akhir hidup data. Pasal 42 dan 44 mewajibkan pengendali mengakhiri pemrosesan saat masa retensi tercapai, tujuan sudah tercapai, atau ada permintaan subjek data, dan memusnahkan data dalam kondisi tertentu. Nomor pelanggan dari promo tiga tahun lalu yang tidak pernah dipakai lagi adalah kandidat untuk dibersihkan.
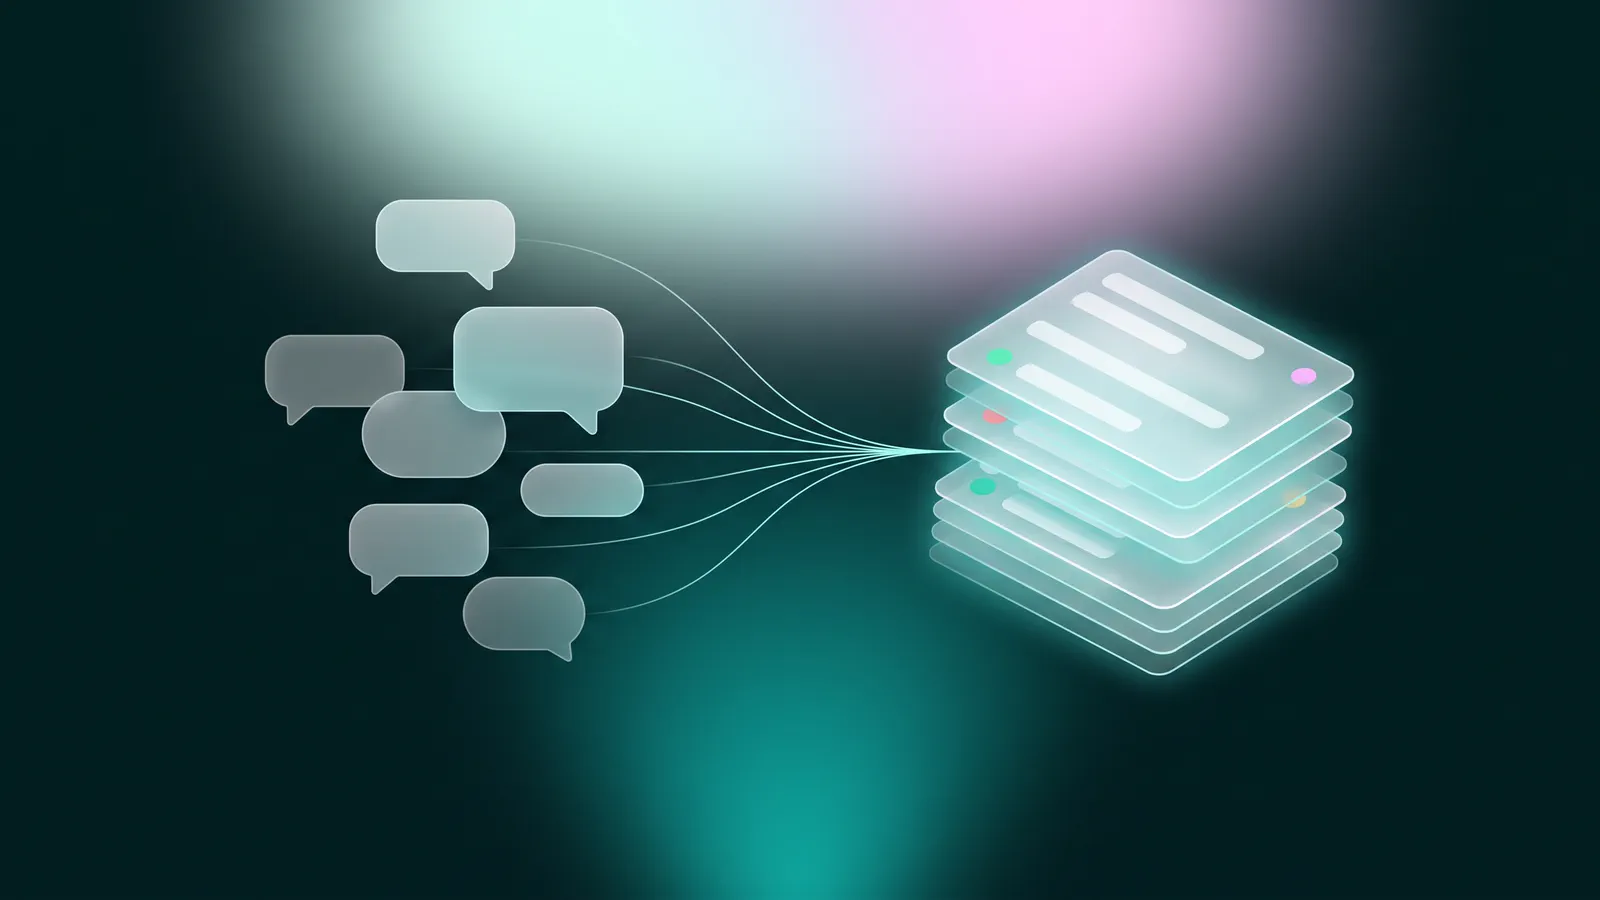
Alur data pelanggan dari chat sampai dimusnahkan. Setiap tahap adalah pemrosesan yang perlu dicatat, diamankan, dan punya pemilik yang jelas. Diagram: Nalurika
Petugas pelindungan data. Pasal 53 mewajibkan pengendali dan prosesor menunjuk pejabat atau petugas pelindungan data bila pemrosesan untuk pelayanan publik, kegiatan intinya memerlukan pemantauan data skala besar secara teratur dan sistematis, atau kegiatan intinya memproses data spesifik atau data terkait tindak pidana dalam skala besar. Petugas ini boleh berasal dari dalam atau luar organisasi. Bisnis kecil yang tidak memenuhi kriteria itu tetap kami sarankan menunjuk satu orang penanggung jawab, supaya permintaan pelanggan dan insiden tidak jatuh di antara kursi.
Vendor AI dan transfer data ke luar negeri
Jawaban singkat: sebagian besar layanan AI memproses data di luar Indonesia. Pasal 56 mewajibkan pengendali memastikan pelindungan yang setara atau memadai, dan bila tidak terpenuhi, meminta persetujuan subjek data.
Ketika Anda menempelkan riwayat chat pelanggan ke chatbot AI, data itu hampir pasti diproses di server di luar Indonesia. Pasal 56 menyebut transfer ke luar negeri boleh dilakukan, dengan syarat bertingkat: negara penerima punya tingkat pelindungan yang setara atau lebih tinggi; kalau tidak, harus ada pelindungan yang memadai dan bersifat mengikat; kalau keduanya tidak terpenuhi, pengendali wajib mendapat persetujuan subjek data. Rincian lebih lanjut diserahkan ke Peraturan Pemerintah.
Selain lokasi, baca bagaimana vendor memakai data. Contoh nyata ada di Gemini Apps Privacy Hub milik Google, yang kami buka pada 14 November 2026. Halaman itu menulis bahwa peninjau manusia, termasuk penyedia layanan terlatih, meninjau sebagian data untuk meningkatkan layanan, meminta pengguna tidak memasukkan informasi rahasia, dan menyebut percakapan yang sudah ditinjau peninjau manusia disimpan hingga tiga tahun walau aktivitas dihapus. Kebijakan seperti ini wajar untuk layanan konsumen, tetapi tidak cocok untuk data pelanggan bisnis Anda.
Pertanyaan yang kami ajukan sebelum memilih vendor AI atau chatbot:
Apakah data yang dikirim dipakai untuk melatih model, dan apakah bisa dimatikan di tingkat organisasi?
Apakah ada peninjau manusia yang bisa membaca isi percakapan?
Di negara mana data diproses dan disimpan, dan berapa lama?
Apakah tersedia perjanjian pemrosesan data untuk pelanggan bisnis?
Apakah vendor memakai subprosesor lain, dan apakah Anda diberi tahu?
Untuk pemakaian sehari-hari, pakai paket bisnis yang menyatakan data tidak dipakai melatih model, samarkan nama dan nomor saat meminta AI merangkum chat, dan jangan pernah menempelkan data spesifik seperti hasil laboratorium atau data rekening ke chatbot umum. Panduan pemakaian yang aman ada di cara menggunakan ChatGPT dan cara menggunakan Gemini.
Sanksi UU PDP: administratif dan pidana
Jawaban singkat: sanksi administratif sampai denda 2 persen dari pendapatan tahunan terhadap variabel pelanggaran. Ketentuan pidana mengancam penjara sampai 6 tahun dan denda sampai Rp6 miliar, dengan denda korporasi bisa 10 kali lipat.
Pasal 57 mengatur sanksi administratif untuk pelanggaran sejumlah kewajiban pengendali dan prosesor, termasuk dasar pemrosesan, perekaman, keamanan, notifikasi kebocoran, petugas pelindungan data, dan transfer ke luar negeri. Bentuknya peringatan tertulis, penghentian sementara pemrosesan, penghapusan atau pemusnahan data, dan denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran. Sanksi dijatuhkan oleh lembaga.
Ringkasan ketentuan pidana UU PDP (Pasal 67 dan 68)
Perbuatan melawan hukum dengan sengaja
Penjara paling lama
Denda paling banyak
Memperoleh atau mengumpulkan data pribadi milik orang lain untuk menguntungkan diri sendiri atau orang lain
5 tahun
Rp5 miliar
Mengungkapkan data pribadi milik orang lain
4 tahun
Rp4 miliar
Menggunakan data pribadi milik orang lain
5 tahun
Rp5 miliar
Membuat data pribadi palsu atau memalsukan data pribadi
6 tahun
Rp6 miliar
Pasal 70 menambahkan bahwa bila tindak pidana itu dilakukan korporasi, pidana bisa dijatuhkan kepada pengurus, pemegang kendali, pemberi perintah, pemilik manfaat, dan/atau korporasi. Korporasi hanya dijatuhi pidana denda, paling banyak 10 kali dari maksimal denda yang diancamkan, dan bisa ditambah pidana tambahan. Contoh yang relevan untuk bisnis: membeli database nomor WhatsApp dari pihak yang tidak jelas untuk dijadikan target broadcast berisiko masuk wilayah "memperoleh data pribadi yang bukan miliknya".
Masa transisi, lembaga, dan aturan pelaksana
Jawaban singkat: masa penyesuaian 2 tahun sudah berakhir pada Oktober 2024. Lembaga pengawas dan sebagian rincian teknis diatur lewat Peraturan Presiden dan Peraturan Pemerintah, jadi pantau JDIH resmi.
Pasal 74 memberi waktu paling lama 2 tahun sejak diundangkan bagi pengendali, prosesor, dan pihak terkait untuk menyesuaikan diri. Karena UU PDP diundangkan 17 Oktober 2022, masa itu berakhir pada Oktober 2024. Artinya, saat ini tidak ada lagi masa tenggang untuk menyesuaikan pemrosesan data dengan undang-undang.
Pasal 58 menyebut penyelenggaraan pelindungan data dilaksanakan oleh lembaga yang ditetapkan Presiden dan bertanggung jawab kepada Presiden, dengan ketentuan lebih lanjut lewat Peraturan Presiden. Beberapa hal teknis, seperti tata cara pengenaan denda administratif, penilaian dampak, keberatan atas keputusan otomatis, dan transfer data ke luar negeri, juga diserahkan ke Peraturan Pemerintah. Status peraturan pelaksana ini bisa berubah, jadi cek langsung di JDIH Kementerian Komunikasi dan Digital atau JDIH Sekretariat Negara sebelum mengambil keputusan yang bergantung padanya. Kewajiban inti di undang-undang tetap berlaku tanpa menunggu aturan turunan.
Checklist UU PDP untuk bisnis yang memakai WhatsApp dan AI
Jawaban singkat: petakan data, tetapkan dasar dan persetujuan, periksa vendor, batasi akses, dan siapkan prosedur permintaan serta insiden.
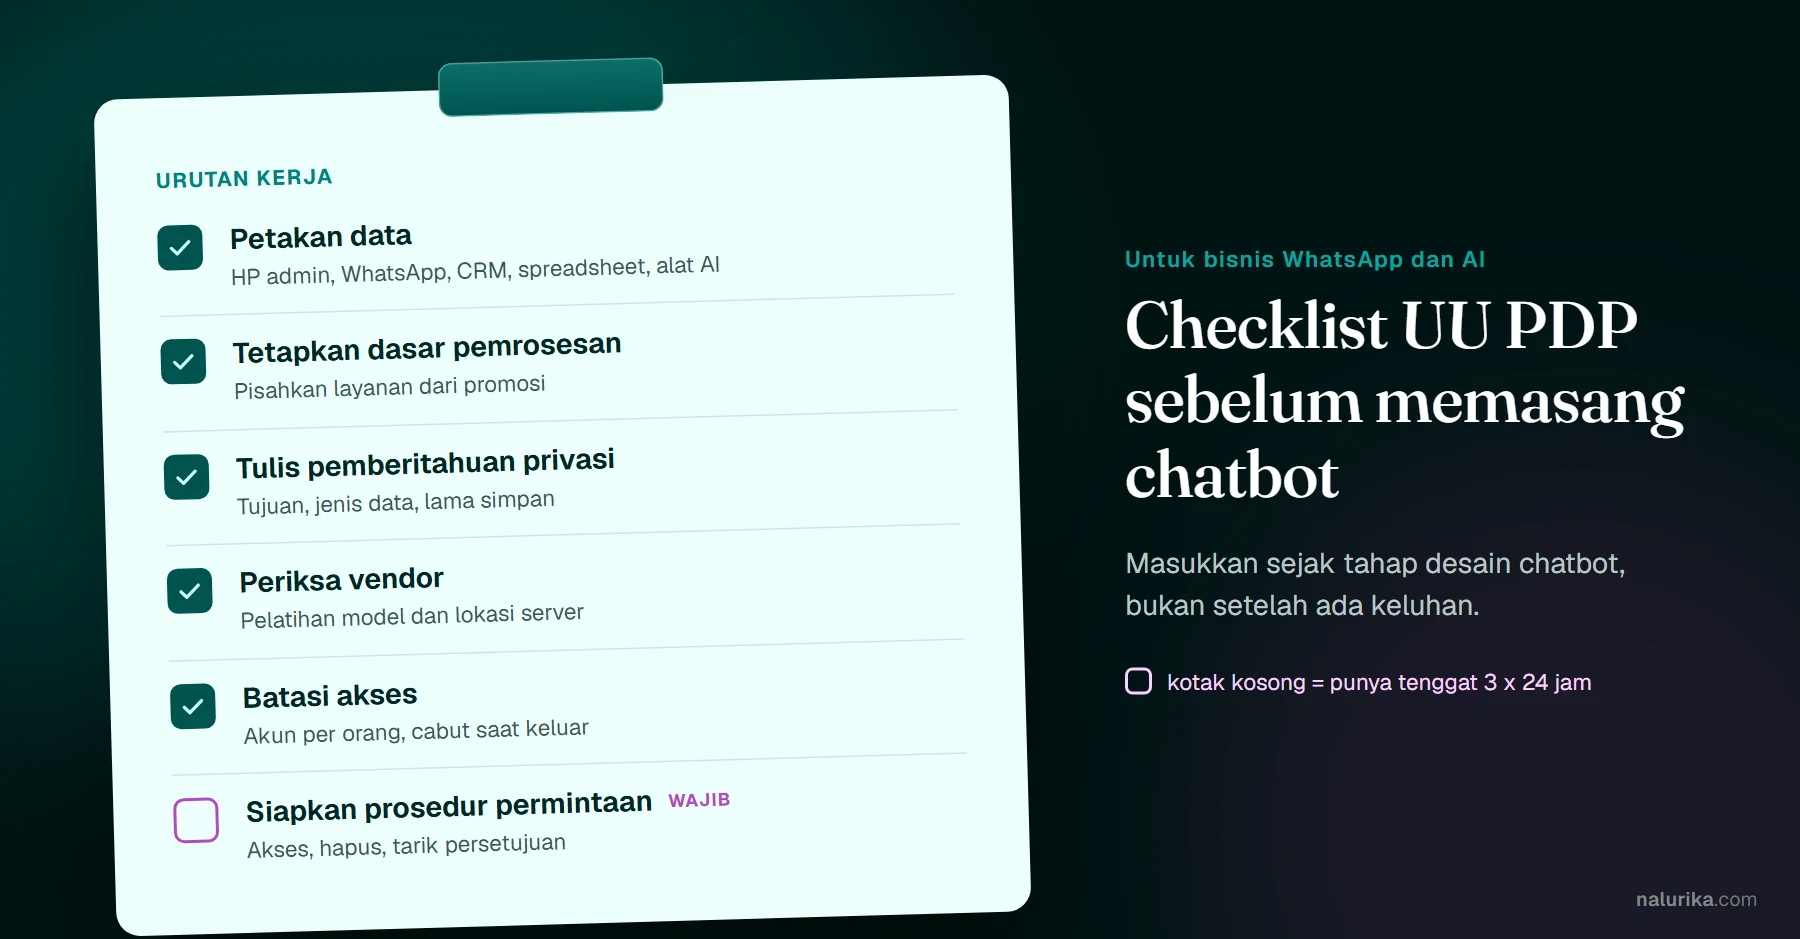
Urutan kerja sebelum data pelanggan masuk ke chatbot, CRM, atau alat AI. Butir yang ditandai punya tenggat 3 x 24 jam. Diagram: Nalurika
Urutan kerja yang kami sarankan untuk bisnis kecil dan menengah:
Petakan data. Daftar semua tempat data pelanggan disimpan: HP admin, WhatsApp Business, CRM, spreadsheet, formulir, alat AI. Catat jenis datanya.
Tetapkan dasar pemrosesan untuk setiap tujuan. Pisahkan pesan layanan dari promosi, dan minta persetujuan untuk promosi serta analisis berbasis AI.
Tulis pemberitahuan privasi singkat yang bisa dikirim lewat chat atau ditautkan di bio dan situs: tujuan, jenis data, lama simpan, dan cara meminta akses atau hapus.
Periksa vendor dengan lima pertanyaan di atas, terutama soal pelatihan model dan lokasi server. Untuk WhatsApp, pertimbangkan jalur resmi seperti WhatsApp Business API alih-alih aplikasi pihak ketiga yang tidak jelas.
Batasi akses: akun per orang, hak sesuai peran, dan cabut akses saat karyawan keluar.
Siapkan prosedur permintaan akses, hapus, dan tarik persetujuan dengan tenggat 3 x 24 jam, plus templat pemberitahuan kebocoran.
Bersihkan berkala data yang sudah melewati masa simpannya.
Kalau Anda sedang merancang chatbot WhatsApp atau customer service AI, masukkan checklist ini sejak tahap desain. Menambahkan persetujuan, label tolak promosi, dan pembatasan akses di awal jauh lebih murah daripada membongkar sistem setelah berjalan. Hal yang sama berlaku untuk knowledge base dan sistem RAG: jangan masukkan data pribadi pelanggan ke sumber jawaban AI bila tidak perlu.
Kesalahan umum bisnis soal UU PDP
Jawaban singkat: menganggap UMKM tidak terkena, menyalin chat pelanggan ke AI umum tanpa berpikir, membeli database nomor, dan tidak punya pemilik proses.
"Kami terlalu kecil." UU PDP tidak memberi pengecualian berdasarkan omzet. Yang dinilai adalah apakah Anda memproses data pribadi dan untuk apa.
Menempel chat apa adanya ke AI. Meminta AI merangkum keluhan pelanggan itu berguna, tetapi nama, nomor, dan alamat jarang dibutuhkan untuk rangkuman. Samarkan dulu, atau pakai layanan bisnis dengan perjanjian data yang jelas. Ingat juga bahwa jawaban AI bisa keliru, seperti dibahas di halusinasi AI.
Membeli atau menyebar database. Daftar nomor yang dibeli dari pihak lain hampir pasti tidak punya dasar pemrosesan untuk bisnis Anda, dan bisa berujung ke ketentuan pidana Pasal 65 dan 67.
Tidak ada yang bertanggung jawab. Permintaan hapus data masuk ke admin yang sedang cuti, lalu tenggat lewat. Tunjuk satu pemilik proses dan satu cadangan.
Kesimpulan
UU PDP berlaku untuk bisnis apa pun yang memproses data pelanggan, termasuk lewat WhatsApp, CRM, dan alat AI. Kewajiban intinya bisa dirangkum menjadi lima: punya dasar pemrosesan, layani hak pelanggan, jaga keamanan dan catat pemrosesan, pilih vendor dengan sadar, dan siap bergerak dalam 3 x 24 jam. Masa penyesuaiannya sudah berakhir Oktober 2024, jadi sekarang saat yang tepat merapikan alur data sebelum menambah otomasi baru.
Kalau Anda ingin otomasi WhatsApp, CRM, dan AI yang dirancang dengan akses, persetujuan, dan catatan pemrosesan yang rapi sejak awal, kami bisa membantu lewat layanan jasa AI dan otomasi untuk bisnis.
UU PDP adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, disahkan dan diundangkan pada 17 Oktober 2022. Undang-undang ini mengatur hak pemilik data, kewajiban pihak yang memproses data, sanksi administratif, dan ketentuan pidana.
Ya. UU PDP tidak membebaskan usaha berdasarkan ukurannya. Selama bisnis menentukan tujuan dan cara memproses data pribadi pelanggan, misalnya menyimpan nomor WhatsApp untuk follow up, bisnis itu berperan sebagai pengendali data pribadi dan terikat kewajibannya.
UU PDP berlaku sejak diundangkan pada 17 Oktober 2022. Pasal 74 memberi waktu paling lama 2 tahun bagi pengendali, prosesor, dan pihak terkait untuk menyesuaikan diri, sehingga masa penyesuaian itu berakhir pada Oktober 2024.
Sanksi administratif berupa denda paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran (Pasal 57). Untuk tindak pidana, misalnya mengungkapkan data pribadi orang lain secara melawan hukum, ancamannya penjara paling lama 4 tahun dan/atau denda paling banyak Rp4 miliar (Pasal 67 ayat 2).
Boleh hanya bila ada dasar pemrosesan yang sah dan Anda sudah memeriksa kebijakan data penyedianya. Banyak layanan AI untuk konsumen menyimpan percakapan dan sebagian dibaca peninjau manusia. Untuk data pelanggan, pakai versi bisnis yang tidak memakai data untuk pelatihan, samarkan data bila bisa, dan batasi siapa yang boleh memakainya.
Pasal 46 mewajibkan pengendali memberi tahu subjek data dan lembaga secara tertulis paling lambat 3 x 24 jam. Pemberitahuan minimal memuat data yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihannya. Dalam hal tertentu, masyarakat juga wajib diberi tahu.
Pasal 53 mewajibkan penunjukan pejabat atau petugas pelindungan data bila pemrosesan untuk pelayanan publik, kegiatan inti memerlukan pemantauan data skala besar secara teratur dan sistematis, atau kegiatan inti memproses data spesifik dalam skala besar. Bisnis kecil yang tidak masuk kriteria itu tetap sebaiknya menunjuk satu penanggung jawab.
Pasal 22 menyebut persetujuan dilakukan secara tertulis atau terekam, dan dapat disampaikan secara elektronik. Persetujuan yang terekam di chat bisa dipakai, asalkan pelanggan sudah diberi informasi tujuan, jenis data, jangka waktu, dan haknya sebagaimana diminta Pasal 21. Simpan buktinya dengan rapi.
Ingin otomasi WhatsApp dan AI yang tetap rapi soal data pelanggan?
Ceritakan alat yang dipakai tim dan data apa yang lewat di sana. Kami bantu merancang alur otomasi dengan akses, persetujuan, dan catatan yang jelas sejak awal. Kami membalas di jam kerja.